Cybersecurity

Wie schützen wir unsere digitale Zukunft?

Leitfrage

Wie schützen wir Daten, Systeme und Geschäftsprozesse zuverlässig vor Bedrohungen?

Mit zunehmender Digitalisierung wächst auch die Bedeutung der Informationssicherheit.

Sicherheit ist heute kein technisches Zusatzthema mehr, sondern ein zentraler Bestandteil jeder Unternehmensstrategie.

Wir betrachten Cybersecurity ganzheitlich und verbinden technische Schutzmaßnahmen mit organisatorischen Konzepten.

Schwerpunkte
  • Risikoanalyse
  • Sicherheitskonzepte
  • Informationssicherheitssystem (ISMS)
  • Endpoint Security
  • Firewall- und Netzwerküberwachung
  • Virenschutz
  • Patch- und Schwachstellenmanagement
  • Identitäts- und Berechtigungsmanagement
  • Backup & Recovery
  • Security Monitoring
  • Notfallmanagement
  • Mitarbeitersensibilisierung
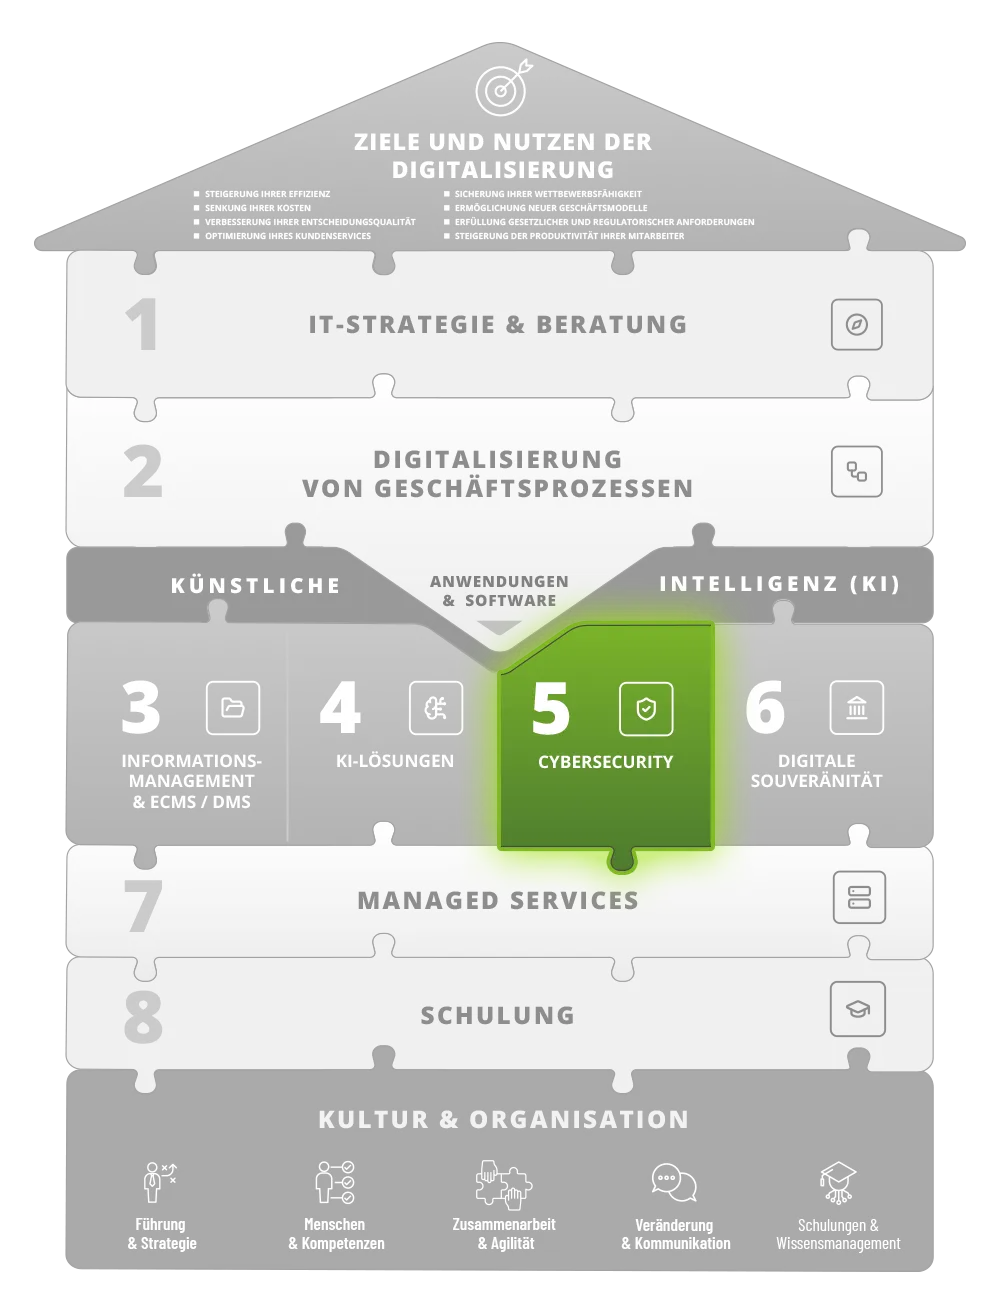
Cybersecurity – Baustein 5 im webix Digitalisierungshaus

Cybersecurity ist mehr als Virenschutz und Firewall

Cyberangriffe treffen längst nicht mehr nur große Konzerne. Auch kleine und mittelständische Unternehmen sind attraktive Ziele für Cyberkriminelle.

Die Angriffe werden zunehmend professioneller und automatisierter. Ransomware, Phishing, gestohlene Zugangsdaten und die Ausnutzung von Sicherheitslücken gehören zu den wichtigsten Bedrohungen. Gleichzeitig geraten auch Cloud-Dienste, IT-Dienstleister und Lieferketten zunehmend in den Fokus von Angreifern.

Die Folgen können erheblich sein

  • Systeme und Daten sind nicht mehr verfügbar
  • Geschäftsprozesse kommen zum Stillstand
  • vertrauliche Informationen werden gestohlen
  • Kunden- und Geschäftspartnerdaten können kompromittiert werden
  • Produktions- und Lieferprozesse werden unterbrochen
  • erhebliche Kosten durch Ausfall, Wiederherstellung und Schadensbegrenzung
  • Vertrauen und Reputation können Schaden nehmen

Ein Cyberangriff ist deshalb nicht nur ein IT-Problem. Er kann schnell zu einem Geschäftsproblem werden.

Die entscheidende Frage lautet daher nicht nur: „Wie verhindern wir einen Angriff?“ Sondern ebenso: „Wie stellen wir sicher, dass unser Unternehmen einen Angriff erkennt, seine Auswirkungen begrenzt und den Geschäftsbetrieb schnell wieder aufnehmen kann?“

Risiken verstehen, bevor man sie absichert

Eine wirksame Sicherheitsstrategie beginnt nicht mit der Auswahl einer Firewall oder eines Virenschutzes. Sie beginnt mit der Frage: Was müssen wir eigentlich schützen?

Dazu gehören beispielsweise Kundendaten, Verträge, Finanzinformationen, Entwicklungsdaten, Produktionsdaten, Unternehmenswissen und Kommunikationsinhalte – aber auch die Systeme und Prozesse, die für den Geschäftsbetrieb unverzichtbar sind.

Gemeinsam analysieren wir
  • Welche Informationen und Systeme sind besonders wichtig?
  • Welche Geschäftsprozesse sind kritisch?
  • Welche Bedrohungen bestehen?
  • Wo gibt es Schwachstellen?
  • Von welchen Systemen oder Dienstleistern sind Sie abhängig?
  • Welche Auswirkungen hätte ein Ausfall oder Datenverlust?
  • Welche Maßnahmen sind notwendig und angemessen?

Aus dieser Betrachtung entsteht ein individuelles Risikoprofil Ihres Unternehmens. Denn nicht jedes System benötigt den gleichen Schutz – entscheidend ist, die vorhandenen Ressourcen dort einzusetzen, wo sie den größten Sicherheitsgewinn bringen.
Informationssicherheit systematisch organisieren (ISMS)

Cybersecurity ist nicht allein eine technische Aufgabe. Sicherheit braucht klare Verantwortlichkeiten, definierte Prozesse und eine regelmäßige Überprüfung der getroffenen Maßnahmen.

Ein Informationssicherheits-Managementsystem (ISMS) schafft dafür einen strukturierten Rahmen – etwa auf Basis der international etablierten Norm ISO/IEC 27001. Es hilft, Informationssicherheit dauerhaft zu organisieren, Risiken systematisch zu bewerten und geeignete Maßnahmen abzuleiten.

  • Welche Informationen und Systeme müssen geschützt werden?
  • Welche Risiken bestehen?
  • Wer trägt Verantwortung?
  • Welche Sicherheitsmaßnahmen sind erforderlich?
  • Wie werden Sicherheitsvorfälle behandelt?
  • Wie werden Maßnahmen überprüft und verbessert?

Dabei geht es nicht darum, möglichst viel Dokumentation zu erzeugen. Ein gutes ISMS soll Sicherheit im Unternehmen verankern und im täglichen Betrieb wirksam machen.

Die technische Sicherheitsarchitektur

Organisatorische Sicherheit braucht eine technische Grundlage. Eine moderne IT-Sicherheitsarchitektur besteht aus mehreren aufeinander abgestimmten Schutzschichten – denn kein einzelner Schutzmechanismus kann alle Bedrohungen verhindern.

Endpoint Security
PCs, Notebooks, Server und mobile Geräte sind wichtige Angriffspunkte. Endpoint Security schützt diese Systeme vor Schadsoftware und erkennt Angriffe frühzeitig.
Firewall & Netzwerksicherheit
Die Firewall kontrolliert den Datenverkehr nach außen. Netzwerksegmentierung und gezielte Zugriffskontrollen verhindern, dass sich Angreifer intern ungehindert ausbreiten.
Identitäts- & Berechtigungsmanagement
Berechtigungen nach dem Prinzip „so viel wie nötig, so wenig wie möglich“. Mehrstufige Authentifizierung reduziert das Risiko kompromittierter Konten erheblich.
Patch- & Schwachstellenmanagement
Sicherheitslücken werden erkannt, bewertet und möglichst schnell geschlossen – durch regelmäßige Updates und kontinuierliche Überprüfung der IT-Landschaft.
E-Mail- & Web-Sicherheit
Viele Angriffe beginnen mit einer E-Mail oder einem manipulierten Weblink. Technische Schutzmaßnahmen erkennen und blockieren verdächtige Nachrichten und bekannte Angriffsmuster.

Angriffe erkennen, bevor sie zum Problem werden

Selbst eine gut abgesicherte IT-Infrastruktur kann nicht garantieren, dass ein Angriff niemals erfolgreich sein wird. Deshalb ist die Fähigkeit zur Erkennung ebenso wichtig wie die Prävention.

Security Monitoring überwacht sicherheitsrelevante Aktivitäten – etwa Auffälligkeiten bei Benutzerkonten, Endgeräten, Netzwerkverbindungen oder Servern – und hilft, ungewöhnliche Vorgänge frühzeitig zu erkennen. Je früher ein Angriff erkannt wird, desto größer sind die Möglichkeiten, seine Auswirkungen zu begrenzen.

Sicherheit bedeutet deshalb: verhindern, erkennen und reagieren.

Backup & Recovery: Wenn Prävention nicht ausreicht

Ein gutes Backup-Konzept ist eine der wichtigsten Maßnahmen gegen Datenverlust und Ransomware. Entscheidend ist: Können die Daten im Ernstfall tatsächlich wiederhergestellt werden?

Ein professionelles Konzept berücksichtigt
  • welche Daten und Systeme gesichert werden müssen
  • wie häufig Sicherungen erfolgen
  • wie Backups vor Manipulation und Verschlüsselung geschützt werden
  • wie lange Daten aufbewahrt werden
  • wie schnell Systeme wiederhergestellt werden müssen
  • ob die Wiederherstellung regelmäßig getestet wird

Backups sind damit nicht nur eine technische Sicherungsmaßnahme. Sie sind ein wesentlicher Bestandteil der unternehmerischen Resilienz.

Wenn es passiert: Notfallmanagement & Incident Response

Kein Unternehmen kann einen Cyberangriff mit absoluter Sicherheit ausschließen. Deshalb sollte bereits vor einem Vorfall geklärt sein, was im Ernstfall passiert.

Ein strukturiertes Konzept definiert
  • Wer übernimmt im Notfall die Verantwortung?
  • Welche Systeme müssen sofort isoliert werden?
  • Wer muss informiert werden?
  • Wie werden Daten und Systeme wiederhergestellt?
  • Wie wird die Kommunikation organisiert?
  • Welche gesetzlichen Meldepflichten bestehen?
  • Wie wird der Geschäftsbetrieb schnell wieder aufgenommen?

Wer erst im Ernstfall überlegt, was zu tun ist, verliert wertvolle Zeit. Vorbereitung schafft Handlungssicherheit.

Der Mensch als Teil der Sicherheitsstrategie

Technische Schutzmaßnahmen können viel leisten, aber nicht jede menschliche Interaktion ersetzen. Phishing, Social Engineering und manipulierte Nachrichten zielen direkt auf Mitarbeiter ab. Deshalb ist Sensibilisierung ein wichtiger Bestandteil einer ganzheitlichen Cybersecurity-Strategie.

Mitarbeiter sollten wissen
  • Wie erkenne ich verdächtige E-Mails?
  • Wie gehe ich mit unbekannten Links und Anhängen um?
  • Wie verhalte ich mich bei ungewöhnlichen Anfragen?
  • Was tue ich, wenn mir ein Fehler passiert ist?
  • An wen kann ich mich bei einem Verdacht wenden?

Dabei geht es nicht darum, Mitarbeiter für Sicherheitsvorfälle verantwortlich zu machen. Eine gute Sicherheitskultur schafft ein Umfeld, in dem verdächtige Situationen frühzeitig erkannt und offen gemeldet werden.

Sicherheit über die Unternehmensgrenzen hinaus

Unternehmen sind heute eng mit Kunden, Lieferanten, Cloud-Diensten, Softwareanbietern und IT-Dienstleistern vernetzt. Ein kompromittierter Zugang eines Dienstleisters kann Auswirkungen auf die eigene IT haben – ebenso können Schwachstellen in Software oder Schnittstellen zu einem Einfallstor werden.

Wir betrachten unter anderem
  • externe Zugänge
  • Dienstleister und IT-Partner
  • Cloud-Dienste
  • Schnittstellen
  • Software und deren Abhängigkeiten
  • Lieferanten und Geschäftspartner
  • kritische Drittanbieter

Ihre Sicherheitsgrenze endet nicht zwangsläufig an der eigenen Firewall.

Cybersecurity und Künstliche Intelligenz

Angreifer können KI nutzen, um Phishing-Nachrichten zu verbessern, Social Engineering zu automatisieren oder Angriffe effizienter vorzubereiten. Gleichzeitig eröffnet KI neue Möglichkeiten für die Verteidigung – etwa bei der Analyse großer Datenmengen oder der Erkennung verdächtiger Aktivitäten.

Damit entstehen neue Chancen, aber auch neue Risiken. Cybersecurity muss sich deshalb gemeinsam mit der Technologie weiterentwickeln.

Cybersecurity als kontinuierlicher Prozess

IT-Sicherheit ist kein Projekt, das irgendwann abgeschlossen ist. Neue Technologien werden eingeführt, Mitarbeiter wechseln, Systeme verändern sich, Schwachstellen werden entdeckt und Angreifer entwickeln neue Methoden.

  • regelmäßige Risikoanalysen
  • Überprüfung von Sicherheitsmaßnahmen
  • Schwachstellen- und Patchmanagement
  • Kontrolle von Berechtigungen
  • Sicherheitsmonitoring
  • Tests von Backup und Wiederherstellung
  • Mitarbeitersensibilisierung
  • Notfallübungen

Cybersecurity ist kein Zustand. Cybersecurity ist ein kontinuierlicher Prozess.

Unser Ansatz

Cybersecurity ganzheitlich denken

Wir verbinden strategische Beratung, organisatorische Sicherheit und technische Schutzmaßnahmen – aus Sicht Ihrer Geschäftsprozesse und Risiken, nicht isoliert nach einzelnen Produkten.

Risikoanalyse
Wir identifizieren kritische Daten, Systeme und Prozesse und bewerten die damit verbundenen Risiken.
Sicherheitskonzept
Wir entwickeln ein auf Ihr Unternehmen abgestimmtes Konzept und definieren Prioritäten und Maßnahmen.
ISMS & Informationssicherheit
Aufbau und Weiterentwicklung eines strukturierten Informationssicherheits­managements, z. B. nach ISO/IEC 27001.
Technische Absicherung
Sicherheitsarchitekturen für Netzwerk, Firewall, Endgeräte, Identitäten, Server und Cloud-Dienste.
Security Monitoring
Überwachung Ihrer IT und frühzeitige Erkennung verdächtiger Aktivitäten.
Backup & Recovery
Konzepte, mit denen Ihre Daten und Systeme auch nach einem Sicherheitsvorfall wiederhergestellt werden können.
Notfallmanagement
Strukturen und Prozesse, damit Ihr Unternehmen im Ernstfall schnell und koordiniert reagieren kann.
Sensibilisierung
Wir machen Ihre Mitarbeiter zu einem aktiven Bestandteil Ihrer Sicherheitsstrategie.

Sicherheit mit Augenmaß

Nicht jedes Unternehmen benötigt die gleiche Sicherheitsarchitektur. Ein produzierendes Unternehmen hat andere Risiken als ein reines Dienstleistungsunternehmen; ein Unternehmen mit sensiblen Entwicklungsdaten hat andere Anforderungen als eines, dessen zentrale Anwendungen in der Cloud betrieben werden.

Deshalb beginnen wir nicht mit einem bestimmten Produkt. Wir beginnen mit Ihrem Unternehmen, Ihren Geschäftsprozessen und Ihren Risiken – und entwickeln daraus eine Sicherheitsstrategie, die angemessen, wirtschaftlich und nachhaltig umsetzbar ist.

Das Ziel ist nicht, möglichst viel Sicherheitstechnik einzusetzen. Das Ziel ist, Ihr Unternehmen bestmöglich vor den für Sie relevanten Risiken zu schützen und gleichzeitig handlungsfähig zu bleiben.

Cybersecurity ist Unternehmenssicherheit

Cybersecurity schützt nicht nur Computer. Sie schützt Geschäftsprozesse, Daten, Wissen, Kundenbeziehungen und die Fähigkeit Ihres Unternehmens, zu arbeiten – auch dann, wenn die digitale Welt einmal nicht so funktioniert wie geplant.

Wir analysieren. Wir schützen. Wir überwachen. Wir reagieren.

Cybersecurity-Beratung anfragen

Gemeinsam für Ihre digitale Zukunft

Sprechen Sie mit unseren Spezialisten – wir beraten. Wir entwickeln. Wir integrieren.

Jetzt Kontakt aufnehmen